
AVERTISMENT SRI: ”Un troian bancar INFECTEAZĂ soluţiile de Internet Banking prin browser”

SRI (Serviciul Român de Informaţii) informează marţi că în luna aprilie a fost identificată o campanie de atacuri cibernetice a unei grupări de criminalitate cibernetică care utilizează troianul bancar Qbot (QakBot, Plinkslipbot, QuakBot), iar acest troian vizează preponderent clienţii organizaţiilor din domeniul financiar-bancar din SUA, România, Canada şi Grecia.
Conform SRI, într-o măsură mai redusă, Qbot a vizat şi clienţi ai organizaţiilor din domeniul tehnologic, comercial şi al telecomunicaţiilor.
 În România, campania a vizat clienţii unor platforme care utilizează servicii de internet banking prin browser (Chrome, FireFox, Microsoft Edge) şi nu prin aplicaţii dedicate.
Prin transmiterea unor e-mail-uri capcană (spear-phishing), Qbot este programat să sustragă credenţiale de acces pentru platforme specifice companiilor financiar-bancare şi serviciilor de e-mail şi date financiare.
Aceste mesaje pot avea fie un link în conţinut, fie un ataşament.
Ataşamentul este un fişier de tip zip, care conţine un document MS Word ce rulează un macro prin care se descarcă troianul şi se realizează infectarea dispozitivului. Odată instalat, Qbot verifică existenţa unui antivirus, îşi asigură persistenţa în sistem şi utilizează certificate de securitate valide pentru a evita detecţia.
Ulterior, troianul extrage credenţiale de acces şi date financiare de pe dispozitivul infectat.
De asemenea, Qbot are capabilităţi prin care pot fi infectate şi alte dispozitive dintr-o reţea cu un dispozitiv deja compromis.
Pentru a diminua riscul de infectare cu troianul bancar Qbot, SRI are mai multe recomandări.
* utilizarea de soluţii antivirus şi actualizarea constantă a semnăturilor acestora;
* evitarea deschiderii ataşamentelor sub formă de arhivă dacă provenienţa acestora este incertă şi dacă nu au fost verificate în prealabil cu soluţii de detecţie antivirus;
* evitarea deschiderii ataşamentelor sau link-urilor din cadrul mesajelor e-mail suspecte;
* actualizarea sistemului de operare şi evitarea utilizării sistemelor de operare care nu mai primesc suport din partea producătorului;
* notificarea băncii atunci când observaţi tranzacţii bancare care nu vă aparţin;
* dezactivarea executării automate a unor rutine din MS Office (macro-uri);
* evitarea executării manuale a macro-urilor.
Sursa: stiripesurse.ro
Secțiune Știri sub articolul principal

Știri recente din categoria Actualitate
Deficitul comercial al României a depășit 25,5 miliarde de euro în primele nouă luni din 2026: Importurile continuă să devanseze exporturile
Deficitul comercial al României a depășit 25,5 miliarde de euro în primele nouă luni din 2026: Importurile continuă să devanseze exporturile Deficitul comercial al României a ajuns la 25,537 miliarde de euro în primele nouă luni ale anului 2026, în creștere cu 3,6% față de aceeași perioadă a anului trecut, potrivit datelor publicate luni de […]
Care sunt atracțiile Târgului de Crăciun 2026 de la Sibiu și când se deschide: Aproximativ 120 de expozanți și preparate inedite în Piața Mare
Care sunt atracțiile Târgului de Crăciun 2026 de la Sibiu și când se deschide: Aproximativ 120 de expozanți și preparate inedite în Piața Mare Târgul de Crăciun de la Sibiu își deschide porțile vineri, 13 noiembrie 2026, în Piața Mare, cu aproximativ 120 de expozanți din România, Italia și Ungaria. Ajuns la cea de-a 19-a […]
Răsturnare de situație în dosarul lui Călin Georgescu! Tribunalul București a decis arestul la domiciliu: DIICOT contestă hotărârea
Răsturnare de situație în dosarul lui Călin Georgescu! Tribunalul București a decis arestul la domiciliu: DIICOT contestă hotărârea Tribunalul București a admis cererea formulată de Călin Georgescu și a dispus înlocuirea arestului preventiv cu măsura arestului la domiciliu. Decizia nu este definitivă și urmează să fie contestată de procurorii DIICOT la Curtea de Apel București. […]
Secțiune ȘTIRI RECENTE CATEGORII


Deficitul comercial al României a depășit 25,5 miliarde de euro în primele nouă luni din 2026: Importurile continuă să devanseze exporturile
Deficitul comercial al României a depășit 25,5 miliarde de euro în primele nouă luni din 2026: Importurile continuă să devanseze...
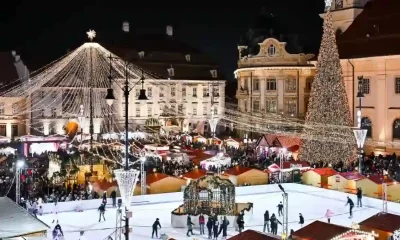

Care sunt atracțiile Târgului de Crăciun 2026 de la Sibiu și când se deschide: Aproximativ 120 de expozanți și preparate inedite în Piața Mare
Care sunt atracțiile Târgului de Crăciun 2026 de la Sibiu și când se deschide: Aproximativ 120 de expozanți și preparate...


Structura Centrală a DNA pune sub semnul întrebării clasarea dispusă de DNA Alba Iulia în dosarul plângerii STP împotriva primarului Gabriel Pleșa: „Nu a fost efectuat niciun act de urmărire penală”
Structura Centrală a DNA pune sub semnul întrebării clasarea dispusă de DNA Alba Iulia în dosarul plângerii STP împotriva primarului...


Comune comasate, orașe retrogradate la rang de comune și posibile modificări la nivelul județelor în România: Ce planuri sunt luate în calcul
Comune comasate, orașe retrogradate la rang de comune și posibile modificări la nivelul județelor: Ce planuri sunt luate în calcul...

ITM Alba: Amenzi de 30.000 de lei și 40 de avertismente după controalele din perioada 2-7 noiembrie 2026. Ce nereguli au descoperit inspectorii de muncă
ITM Alba: Amenzi de 30.000 de lei și 40 de avertismente după controalele din perioada 2-7 noiembrie 2026. Ce nereguli...

FOTO | Polițiștii rutieri din Alba, pe urmele șoferilor care se urcă la volan băuți sau drogați: Peste 900 de testări efectuate și 11 persoane cu rezultat pozitiv
Polițiștii rutieri din Alba, pe urmele șoferilor care se urcă la volan băuți sau drogați: Peste 900 de testări efectuate...

1,2 milioane de lei fără TVA pentru canalizare pluvială pe cinci străzi din Cugir și Vinerea: În ce stadiu este proiectul
1,2 milioane de lei fără TVA pentru canalizare pluvială pe cinci străzi din Cugir și Vinerea: În ce stadiu este...

Comuna Ciugud devine asociat în societatea Alba Iulia Transport Local SRL. Cu ce sumă va contribui la capitalul social
Comuna Ciugud devine asociat în societatea Alba Iulia Transport Local SRL. Cu ce sumă va contribui la capitalul social Consilierii...

Mesaje: La mulţi ani Mihai, Mihaela, Gabriel şi Gabriela!
Mesaje: La mulţi ani Mihai, Mihaela, Gabriel şi Gabriela! Felicitări de Sfinții Mihail și Gavril • Urări pentru Mihai și...

Nume care se sărbătoresc de Sfinții Mihail și Gavriil 2026. Peste 1,3 milioane de români își serbează onomastica
Ce nume derivate se sărbătoresc de Sfântul Mihail și Gavriil 2026 Cei care poartă numele de Mihail, Gavril, Mihai, Mihaela,...