
Angajați pentru protecția datelor personale: Din 2018, firmele mari vor fi obligate să desemneze un responsabil pentru protecția și confidențialitatea datelor

Angajați pentru protecția datelor personale: Din 2018, firmele mari vor fi obligate să desemneze un responsabil pentru protecția și confidențialitatea datelor.
Spitalele, firmele de securitate și de asigurări, companiile de transport public, băncile sau furnizorii de internet și telefonie vor trebui să desemneze un responsabil cu protecția datelor personale, prevede un act normativ european ce se va aplica direct în toate statele membre ale Uniunii Europene (UE), deci și în România, începând din mai 2018.
 Responsabilul va putea să fie ori cineva specializat care deja este la firmă, ori cineva contractat din exteriorul ei doar pentru protecția datelor, iar absența lui va putea fi drastic sancționată.
Obligația firmelor mari de a desemna un responsabil cu protecția datelor personale este prevăzută în Regulamentul (UE) 2016/679 al Parlamentului European și al Consiliului.
Documentul a fost publicat deja în Jurnalul Oficial al UE și se va aplica, începând cu data de 25 mai 2018, direct în toate statele Uniunii, fără să fie necesar ca autoritățile să-l transpună în legislația României.
Concret, desemnarea unui responsabil cu protecția datelor va fi obligatorie pentru entitățile publice (de principiu, autoritățile naționale, regionale și locale, exceptând instanțele) și pentru firmele care au ca activități principale prelucrarea periodică și pe scară largă a datelor personale sau prelucrarea pe scară largă a unor categorii speciale de date.
Pentru ca aceste prevederi să fie mai ușor de înțeles, există și un ghid al unui organ consultativ european independent care se ocupă, potrivit legislației europene, cu protecția și confidențialitatea datelor.
În cazul companiilor care au ca activități principale prelucrarea periodică și pe scară largă a datelor personale, ghidul citat dă câteva exemple relevante, făcând referire, în esență, la firme de dimensiuni mari. Astfel, vorbim, printre altele, de spitale, care trebuie să prelucreze datele de sănătate ale pacienților pentru a putea oferi asistență medicală într-un mod adecvat. De asemenea, obligația de a desemna un responsabil cu protecția datelor va reveni și firmelor de securitate care supraveghează centre comerciale și spații publice, din moment ce activitatea lor este strâns legată de prelucrarea datelor personale.
Sursa: digi24.ro
Secțiune Știri sub articolul principal

Știri recente din categoria Actualitate
Cum va fi vremea în Transilvania și celelalte regiuni până în 22 noiembrie 2026: Variații mari de temperatură. Prognoza meteo pe 2 săptămâni
Cum va fi vremea în Transilvania și celelalte regiuni până în 22 noiembrie 2026: Variații mari de temperatură. Prognoza meteo pe 2 săptămâni România va trece, în următoarele două săptămâni, printr-un episod de vreme neobișnuit de caldă pentru luna noiembrie, urmat de o răcire accentuată. Potrivit estimărilor meteorologice pentru perioada 9–22 noiembrie 2026, temperaturile vor […]
Ce merită să cumperi pentru garderoba de toamnă, de Black Friday (P) Toamna nu vine doar cu schimbări ale vremii, ci ale garderobei. Rochiile vaporoase și sandalele ajung treptat în spatele dulapului, iar puloverele, paltoanele și încălțămintea închisă revin în prim-plan. Dacă te gândeai de ceva vreme să-ți schimbi câteva piese sau să adaugi ceva […]
Iarna 2026-2027 ar putea aduce zăpadă și în zonele joase! ANM: Vortexul polar poate schimba radical vremea de sărbători
Iarna 2026-2027 ar putea aduce zăpadă și în zonele joase! ANM: Vortexul polar poate schimba radical vremea de sărbători România ar putea avea parte de un peisaj autentic de iarnă de sărbători, cu zăpadă inclusiv în zonele joase, nu doar la munte. Deși estimările meteorologice indică temperaturi medii peste valorile normale pentru următoarele luni, specialiștii […]
Secțiune ȘTIRI RECENTE CATEGORII

Cum va fi vremea în Transilvania și celelalte regiuni până în 22 noiembrie 2026: Variații mari de temperatură. Prognoza meteo pe 2 săptămâni
Cum va fi vremea în Transilvania și celelalte regiuni până în 22 noiembrie 2026: Variații mari de temperatură. Prognoza meteo...

Ce merită să cumperi pentru garderoba de toamnă, de Black Friday (P)
Ce merită să cumperi pentru garderoba de toamnă, de Black Friday (P) Toamna nu vine doar cu schimbări ale vremii,...


Comune comasate, orașe retrogradate la rang de comune și posibile modificări la nivelul județelor în România: Ce planuri sunt luate în calcul
Comune comasate, orașe retrogradate la rang de comune și posibile modificări la nivelul județelor: Ce planuri sunt luate în calcul...


Foto | Pistă de biciclete, locuri de joacă și platforme pe apă: Cum ar putea arăta malul Târnavei Mari la Blaj
Pistă de biciclete, locuri de joacă și platforme pe apă: Cum ar putea arăta malul Târnavei Mari la Blaj Direcția...


11 octombrie 2026 | Ziua Veteranilor din Teatrele de Operații, marcată la Alba Iulia: Ceremonie militară și religioasă la Troița Veteranilor. Programul
Ziua Veteranilor din Teatrele de Operații, marcată la Alba Iulia: Ceremonie militară și religioasă la Troița Veteranilor. Programul Ziua Veteranilor...
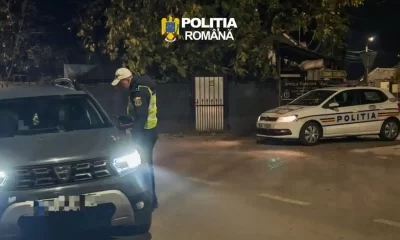

FOTO | Peste 180 de șoferi testați pentru alcool și droguri la Alba Iulia. Cinci conducători auto au rămas fără permis
Peste 180 de șoferi testați pentru alcool și droguri la Alba Iulia. Cinci conducători auto au rămas fără permis Polițiștii...

1,2 milioane de lei fără TVA pentru canalizare pluvială pe cinci străzi din Cugir și Vinerea: În ce stadiu este proiectul
1,2 milioane de lei fără TVA pentru canalizare pluvială pe cinci străzi din Cugir și Vinerea: În ce stadiu este...

Comuna Ciugud devine asociat în societatea Alba Iulia Transport Local SRL. Cu ce sumă va contribui la capitalul social
Comuna Ciugud devine asociat în societatea Alba Iulia Transport Local SRL. Cu ce sumă va contribui la capitalul social Consilierii...

Mesaje: La mulţi ani Mihai, Mihaela, Gabriel şi Gabriela!
Mesaje: La mulţi ani Mihai, Mihaela, Gabriel şi Gabriela! Felicitări de Sfinții Mihail și Gavril • Urări pentru Mihai și...

Nume care se sărbătoresc de Sfinții Mihail și Gavriil 2026. Peste 1,3 milioane de români își serbează onomastica
Ce nume derivate se sărbătoresc de Sfântul Mihail și Gavriil 2026 Cei care poartă numele de Mihail, Gavril, Mihai, Mihaela,...