
Noi tentative de fraudă electronică în numele Poștei Române: Ce trebuie să știți pentru a nu cădea pradă infractorilor

Noi tentative de fraudă electronică în numele Poștei Române: Ce trebuie să știți pentru a nu cădea pradă infractorilor
Printr-o postare pe Facebook, Poșta Română atrage atenția asupra întețirii tentativelor de phishing în numele companiei naționale, transmițând că aceasta nu solicită clienților să furnizeze date cu caracter personal, informații bancare confidențiale referitoare la conturile personale, numere de card sau coduri PIN și nici efectuarea de plăți online ale unor taxe vamale.
Citește și: Om de afaceri și fiica sa, condamnați la închisoare pentru o fraudă de 6 milioane de lei din fonduri europene. Hotărârea definitivă, pronunțată la Curtea de Apel Alba Iulia
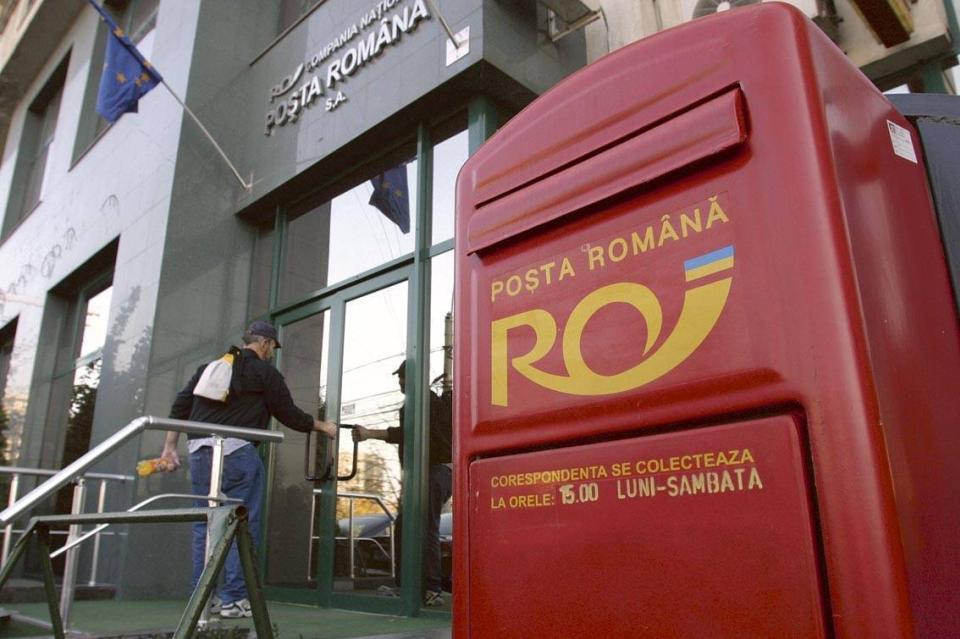
Poșta Română operează exclusiv cu site-ul său oficial www.posta-romana.ro și cu pagina de Facebook www.facebook.com/CNPR.Compania.Nationala.Posta.Romana.
„Mulți dintre voi ați primit deja mesaje prin care sunteți înștiințați că aveți un colet care nu poate fi livrat, fiind îndemnați să dați click pe un link.
Aceste mesaje 𝗡𝗨 sunt trimise de Poșta Română!
Poșta Română operează exclusiv cu site-ul său oficial și cu pagina de Facebook:
-www.posta-romana.ro
-www.facebook.com/CNPR.Compania.Nationala.Posta.Romana
Orice altă variantă de nume de website care ar putea părea oficial şi real, nu aparține Companiei noastre şi nu trebuie accesat.
Dacă ați primit un astfel de mesaj, vă rugăm să:
𝗡𝗨 deschideți acel mesaj și să îl marcați ca spam;
𝗡𝗨 accesați link-ul!
Rețineți
Compania Națională Poșta Română comunică doar prin intermediul adreselor oficiale de e-mail:
[email protected];
[email protected]
Poșta Română 𝗡𝗨 solicită clienţilor să furnizeze date cu caracter personal, informaţii bancare confidenţiale referitoare la conturile personale, numere de card sau coduri PIN şi nici efectuarea de plăţi online ale unor taxe vamale„ a transmis Compania.
Tipuri diferite de atacuri de phishing
Atacurile de phishing au ca scop să fure sau să deterioreze date confidențiale, înșelându-i pe utilizatori să dezvăluie informații personale, cum ar fi parolele și numerele cardurilor de credit. Atacurile de phishing provin de la escroci deghizați ca surse de încredere și pot facilita accesul la toate tipurile de date confidențiale.
Pe măsură ce tehnologiile evoluează, la fel fac și atacurile cibernetice. Cele mai frecvente tipuri de phishing sunt cele prin e-mail, de tip malware, țintit, whaling, smishing și vishing.
Secțiune Știri sub articolul principal

Știri recente din categoria Actualitate
Părinții care amenință sau bat profesorii riscă pedepse mai dure: ,,Școala trebuie să fie un spațiu sigur atât pentru elevi, cât și pentru profesori”
Părinții care amenință sau bat profesorii riscă pedepse mai dure: ,,Școala trebuie să fie un spațiu sigur atât pentru elevi, cât și pentru profesori” Părinții din România care amenință sau bat cadre didactice, atât în școală, cât și în afara acesteia, vor risca pedepse mai dure, potrivit unui proiect de lege inițiat de deputații USR […]
Statul ar putea garanta salariile restante pentru anumiți angajați pentru o perioadă de 12 luni: Cine ar beneficia de noua măsură
Statul ar putea garanta salariile restante pentru anumiți angajați pentru o perioadă de 12 luni: Cine ar beneficia de noua măsură Angajații companiilor de interes strategic din România, care ajung în dificultate financiară, ar putea avea salariile restante garantate de stat pentru o perioadă de până la 12 luni, față de șase luni în prezent. […]
Pensii în România: La ce vârstă se vor putea pensiona românii în 2027 Vârsta de pensionare în România va continua să fie diferențiată în funcție de sex și de data nașterii și în anul 2027. În timp ce bărbații vor putea ieși la pensie pentru limită de vârstă la 65 de ani, femeile vor beneficia […]
Secțiune ȘTIRI RECENTE CATEGORII

Părinții care amenință sau bat profesorii riscă pedepse mai dure: ,,Școala trebuie să fie un spațiu sigur atât pentru elevi, cât și pentru profesori”
Părinții care amenință sau bat profesorii riscă pedepse mai dure: ,,Școala trebuie să fie un spațiu sigur atât pentru elevi,...

Statul ar putea garanta salariile restante pentru anumiți angajați pentru o perioadă de 12 luni: Cine ar beneficia de noua măsură
Statul ar putea garanta salariile restante pentru anumiți angajați pentru o perioadă de 12 luni: Cine ar beneficia de noua...

Prezența a 3 urși semnalată în Ormeniș-Miraslău: A fost emis mesaj RO-ALERT
Prezența a 3 urși semnalată în Ormeniș-Miraslău: A fost emis mesaj RO-ALERT În comuna Mirăslău a fost semnalată prezența a...

Dosar de viol în comunitatea romilor din Sebeș: O minoră a născut la 13 ani, iar partenerul ei major a fost trimis în judecată
Dosar de viol în comunitatea romilor din Sebeș: O minoră a născut la 13 ani, iar partenerul ei major a...

Cum va arăta rețeaua școlară din Alba Iulia în anul de învățământ 2027-2028
Cum va arăta rețeaua școlară din Alba Iulia în anul de învățământ 2027-2028 Pe ordinea de zi a ședinței extraordinare...

Canalizare menajeră pe strada Spitalului din Galda de Jos: Ce presupune proiectul
Canalizare menajeră pe strada Spitalului din Galda de Jos: Ce presupune proiectul Direcția Județeană de Mediu Alba a anunțat că...

Un nou consilier local USR la Cugir: Judecătoria Alba Iulia a validat mandatul lui Ioan Radu Miclea, în locul demisionarului Mihai Rus
Un nou consilier local USR la Cugir: Judecătoria Alba Iulia a validat mandatul lui Ioan Radu Miclea, în locul demisionarului...

Foto | Investiții de peste 46 de milioane de lei în infrastructura de apă din Apuseni: „Servicii de cea mai înaltă calitate și o siguranță sporită pentru toți cetățenii”
Investiții de peste 46 de milioane de lei în infrastructura de apă din Apuseni: „Servicii de cea mai înaltă calitate...

16 noiembrie 2026: 210 ani de la nașterea lui Andrei Mureșanu, autorul versurilor Imnului Național „Deșteaptă-te, române!”: Personalitate formată intelectual la Blaj
16 noiembrie 2026: 210 ani de la nașterea lui Andrei Mureșanu, autorul versurilor Imnului Național „Deșteaptă-te, române!”: Personalitate formată intelectual...

16 noiembrie: Sfântul Matei, apostolul care a lăsat în urmă averea pentru credință. Povestea vameșului devenit unul dintre cei patru mari evangheliști
16 noiembrie: Sfântul Matei, apostolul care a lăsat în urmă averea pentru credință. Povestea vameșului devenit unul dintre cei patru...